元脑AI Work一体机实测:员工不用改习惯,企业把账单、权限和安全管起来
2026-09-11
编者按:AI越来越多地参与日常工作,企业既希望员工用得顺手,也需要看清公司数据如何被使用。科技媒体“路人甲TM”上手体验了浪潮信息元脑AI Work一体机,从整理项目周报这样的具体任务,一路看到背后的管理与安全机制。熟悉的工具可以继续使用,AI处理数据和执行任务的过程也能纳入企业统一管理。这篇实测展示了企业用AI的一种思路:保留日常使用的便利,让安全防护跟上AI的应用。
前段时间,开始Push团队从上到下所有人都必须把AI给用起来。
于是团队越来越多的人开始都用上了WorkBuddy,Codex,OpenClaw产品,用上了都说好用。
用来做自己的工具网站,做视频做图片的。
用的很开心。
因为每个账号模型都是公司报销,渐渐的有个严重的问题暴露出来了。
有人自己充API,有人接公司的模型;这个Agent能读文件,那个Agent又装了一堆Skill。每个人自己可能用得挺爽,但站在公司的角度,已经看不明白了。
其实我以前的时候知道有一些能够统一管理的工具。
但是我没用,我担心用起来可能会让大家的更加折腾。
毕竟这类东西最怕的就是,后台看着很完善,到了员工这里先填地址、配环境、装客户端,原本十分钟能干的事,企业化以后折腾一小时也不见得弄好了。
然后我最近了解到一个东西叫做元脑AI Work一体机,才发现在解决这个问题上,它的答案挺有意思。
我看了一圈之后,发现它其实不是想再塞给员工一个新的Agent。员工原来是用啥Agent就还是用啥,真正被换掉的是后面那套模型、Token和权限的管理方式。我一开始看它这一堆东西也有点绕,实际摸下来其实可以先粗暴理解成两种用法。说实话其实元脑AI Work一体机没那么复杂,核心就分两套方案:Foundation和Premium。01 先把模型和Token统一管起来(Foundation)
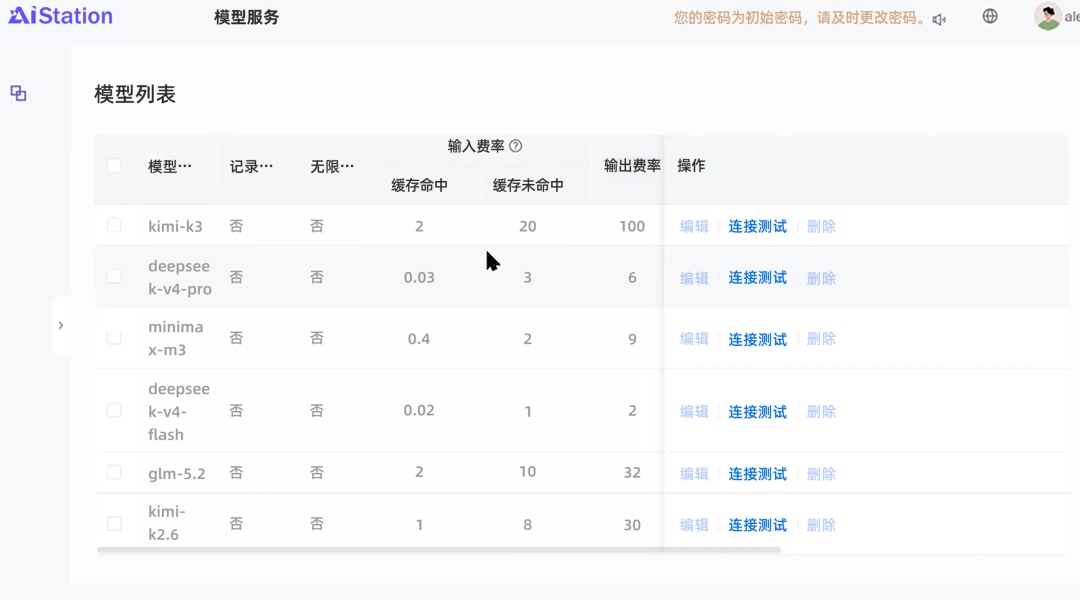
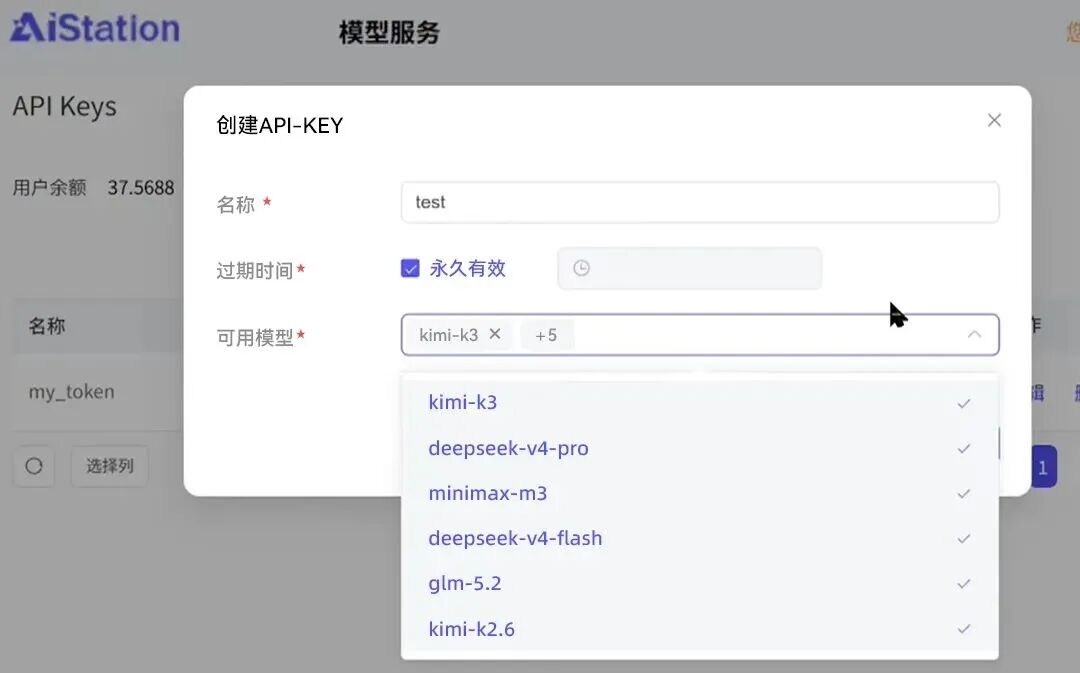
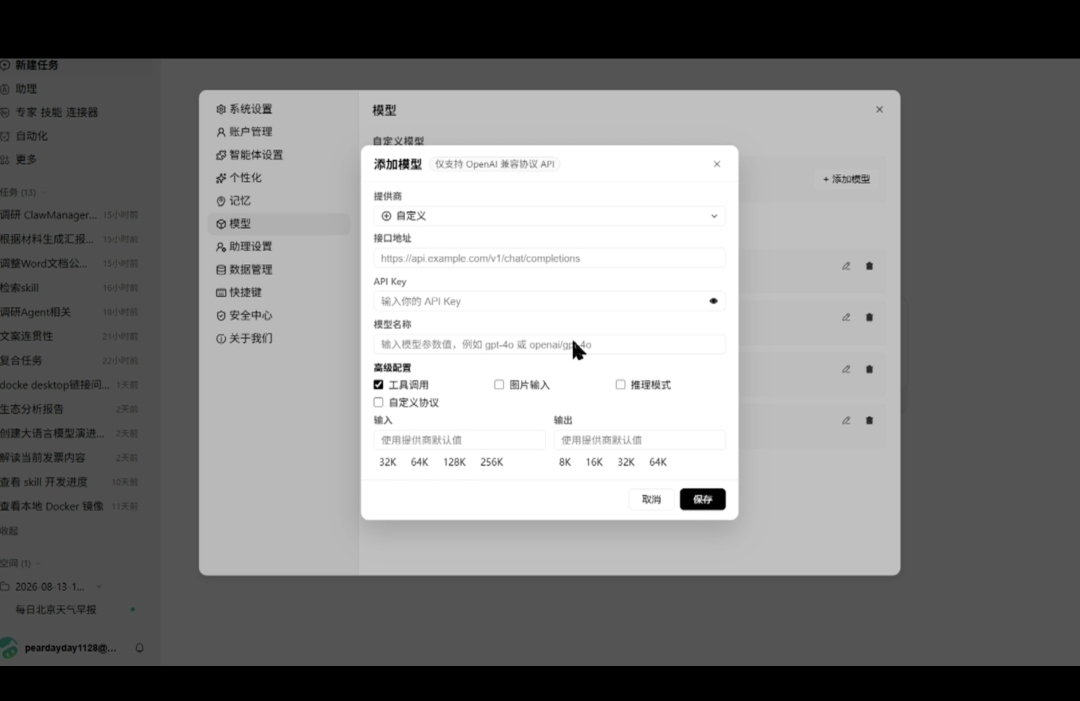
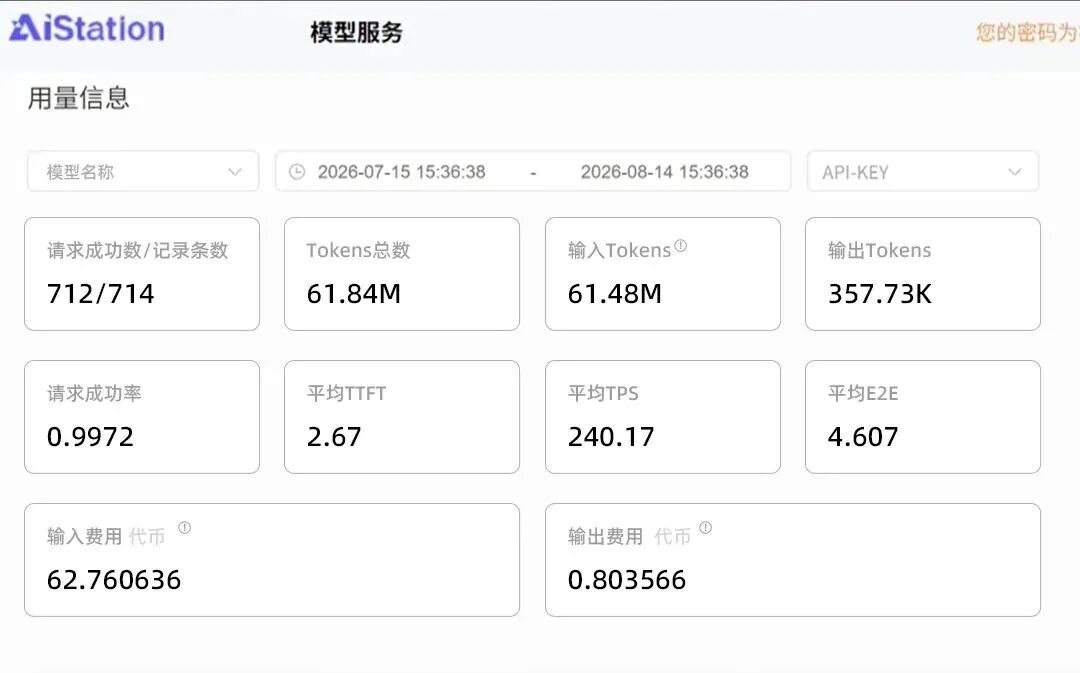
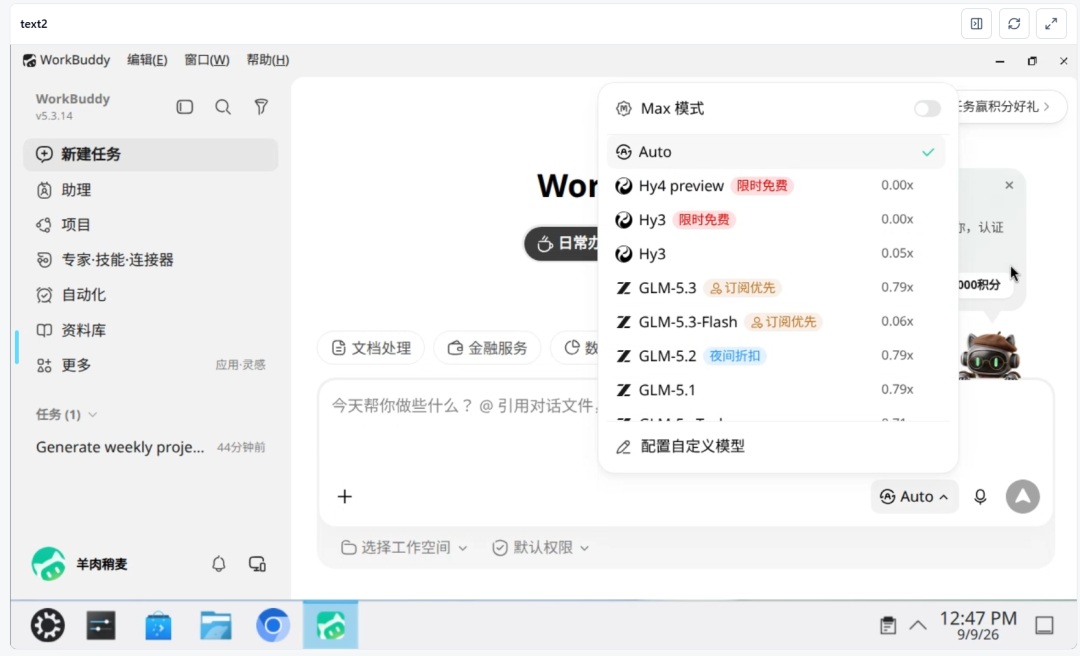
第一种最简单,公司暂时不想动员工的使用习惯,只想先把模型和Token统一起来,那其实Foundation就够了。员工原来用WorkBuddy,还是继续用WorkBuddy,不需要为了企业部署再换一套工具。管理员这边就比较像一个AI总后台。谁能用哪些模型、能开多少资源,都可以提前配好。员工自己不用再到处注册模型账号。员工接入之后,就可以直接调用企业内部已经部署和授权的模型。随后打开WorkBuddy,在模型配置页面选择自定义服务,填入统一服务地址和API Key,并按照平台配置要求补充相应的路由路径,保存后即可完成接入。以前各用各的Key,最后基本算不清账。接进来以后,我这次调用了哪个模型、吃了多少Token,后台都能直接翻出来。02 把Agent也统一管起来(Premium)
但我平时显然不可能只用WorkBuddy,写代码还得切Codex,偶尔也会折腾OpenClaw。
要是公司每台电脑都自己装一遍,这事想想就头大。
Premium做的就是把这些Agent统一放进一个Web入口。
实际到员工这里就很简单了:
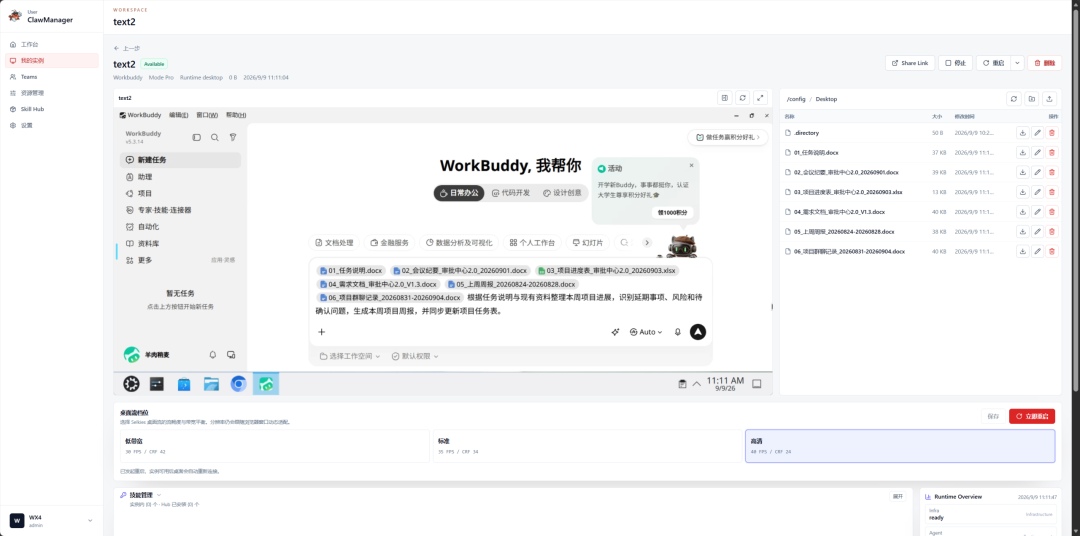
我只需要在浏览器里打开工作台,选Agent,创建实例,然后直接就可以干活了:
说实话有种牛马不用额外适应鞭子的感觉哈哈哈哈哈
Case 1:先试试大家最讨厌的做报表工作:
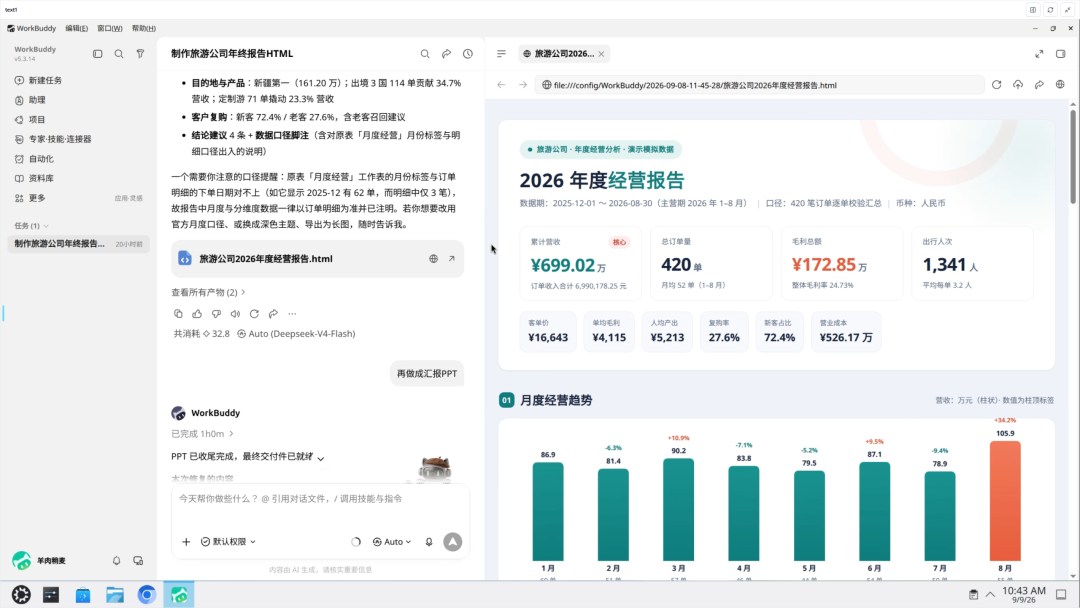
我可以直接把电脑上的数据文件拖进去,然后让他根据报表,做一个年终报告用html产出:
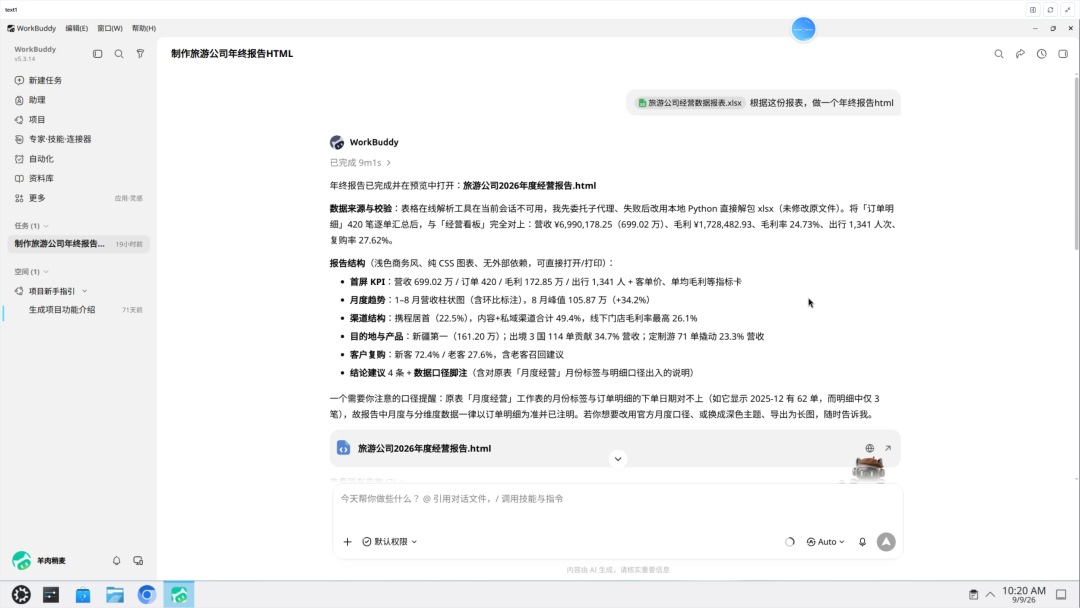
从这次生成的页面看,报告和图表都做出来了。整体风格跟我平时用WorkBuddy得到的结果比较接近,换到这个环境后,没有明显的陌生感。
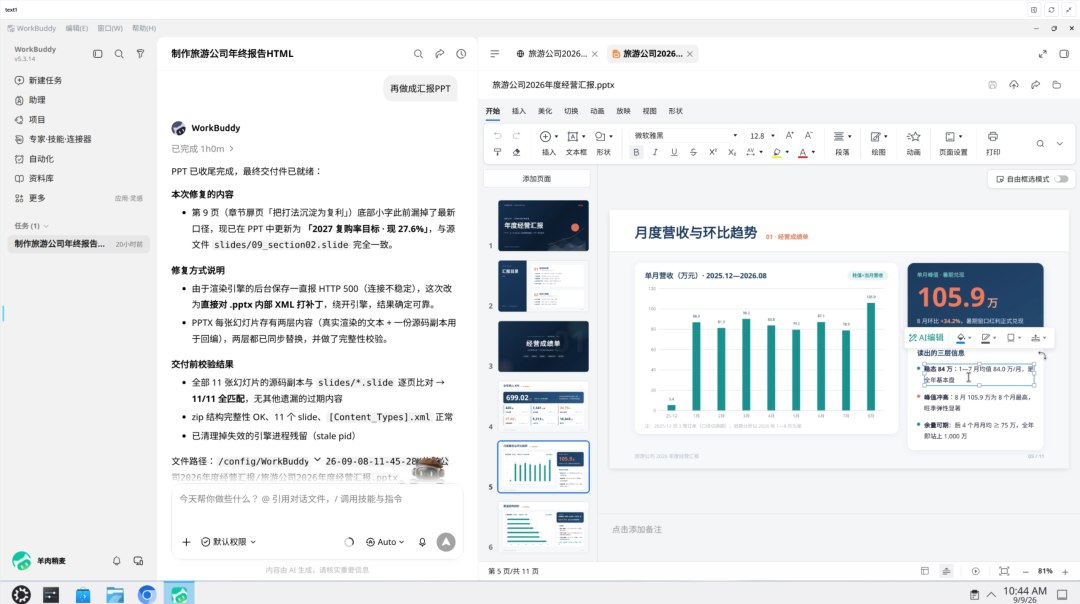
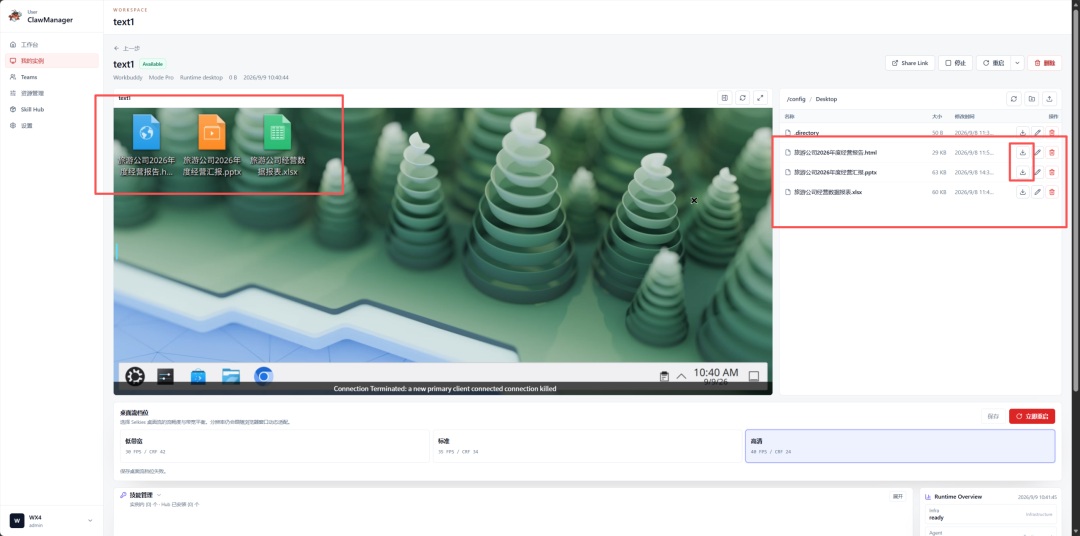
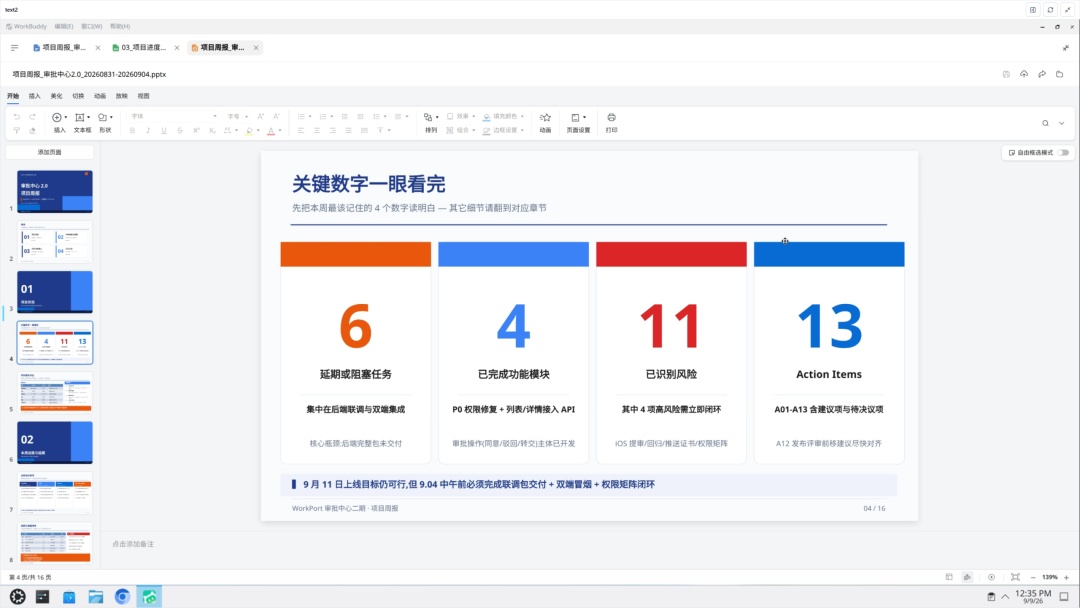
PPT制作的审美很在线,数据是可以继续编辑的,排版看着也比较清楚,后面要调整内容还能接着做。产出的文件都存在了虚拟桌面上,可以在工作台右侧直接下载分享:Case 2:试一下更复杂的,根据一堆文件做一个项目周报
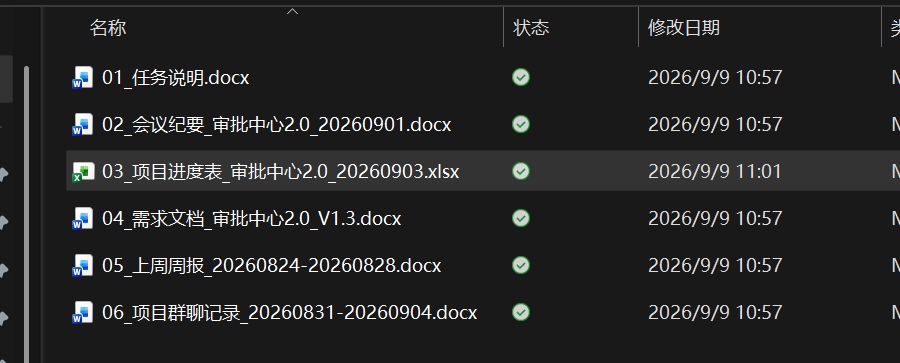
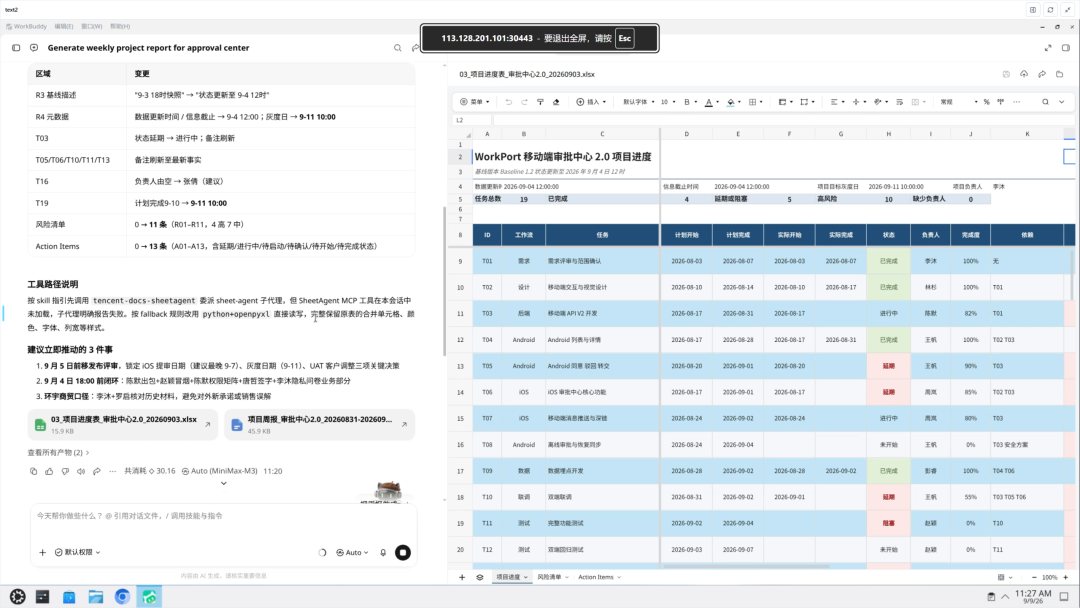
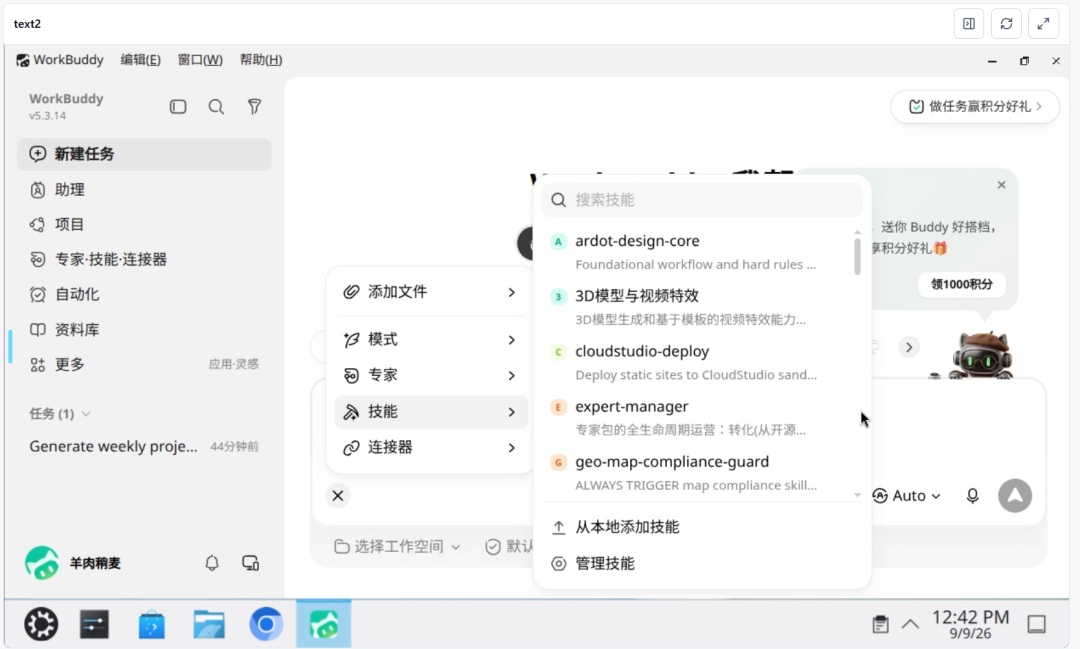
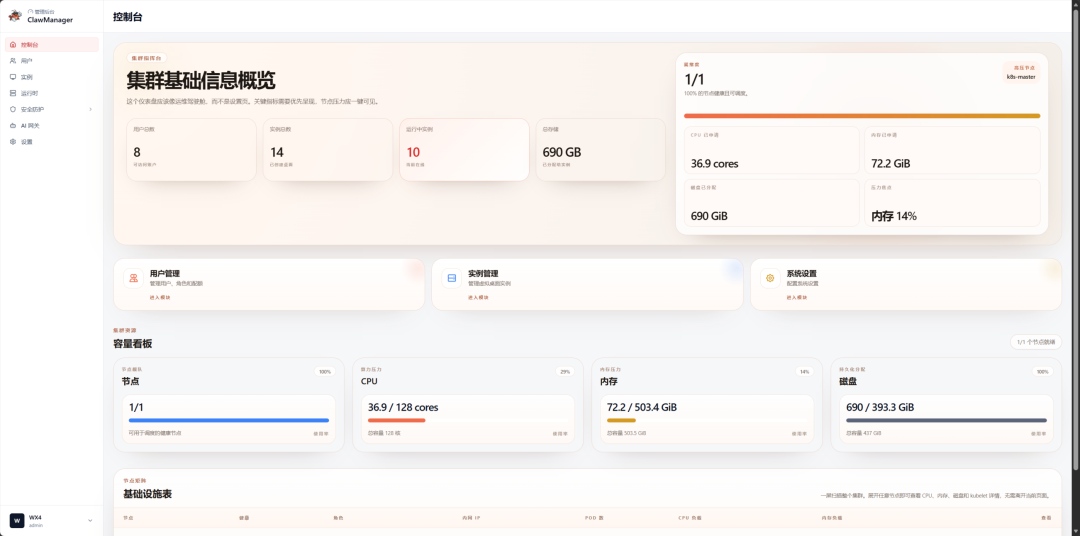
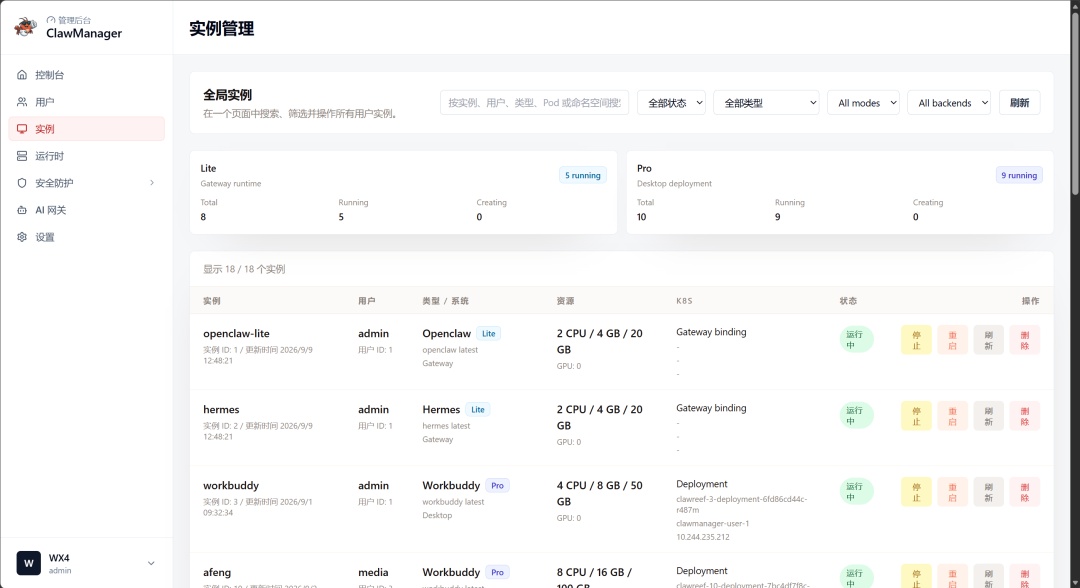
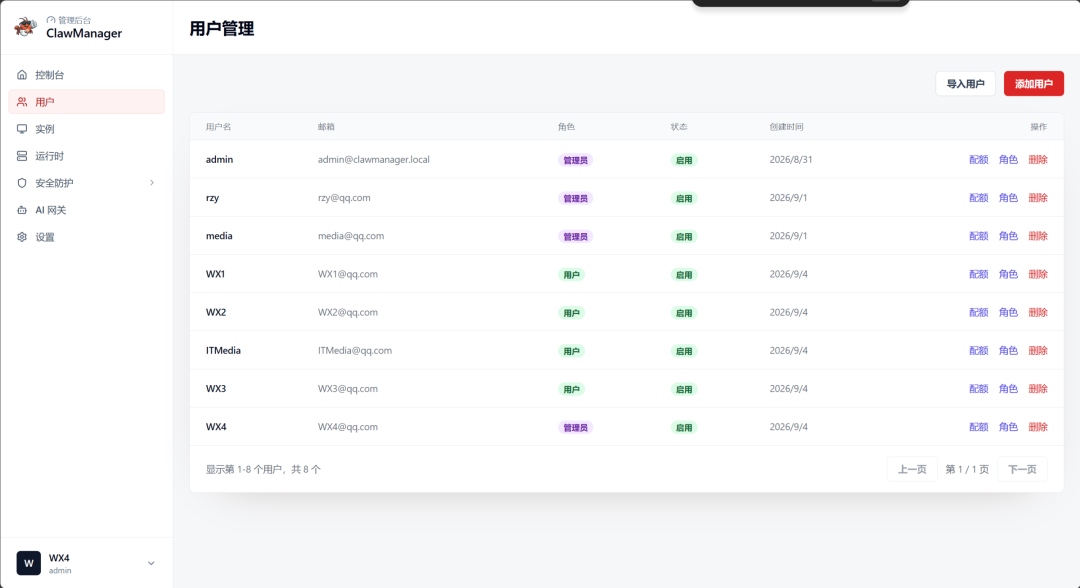
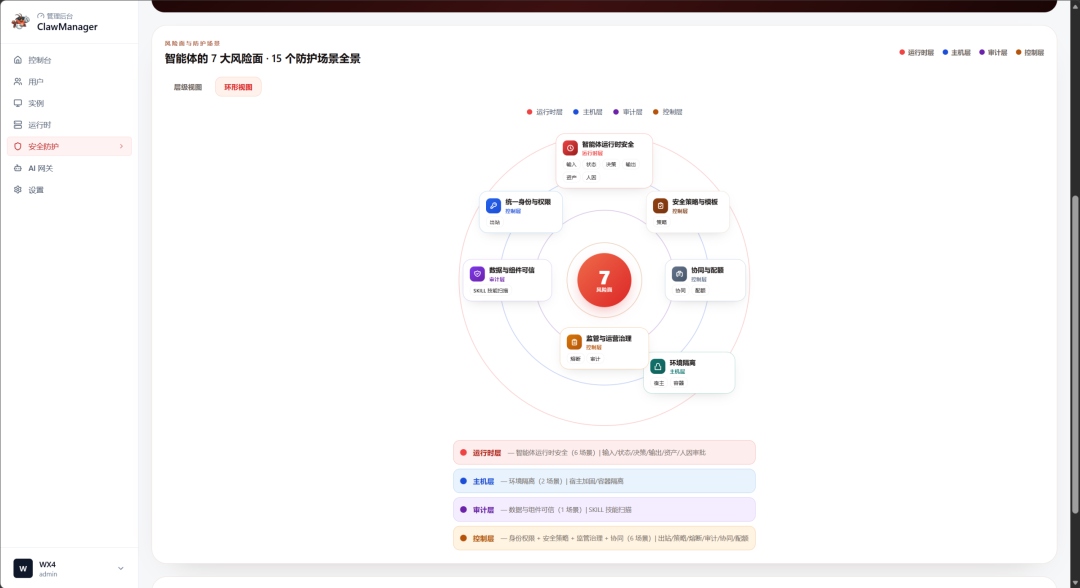
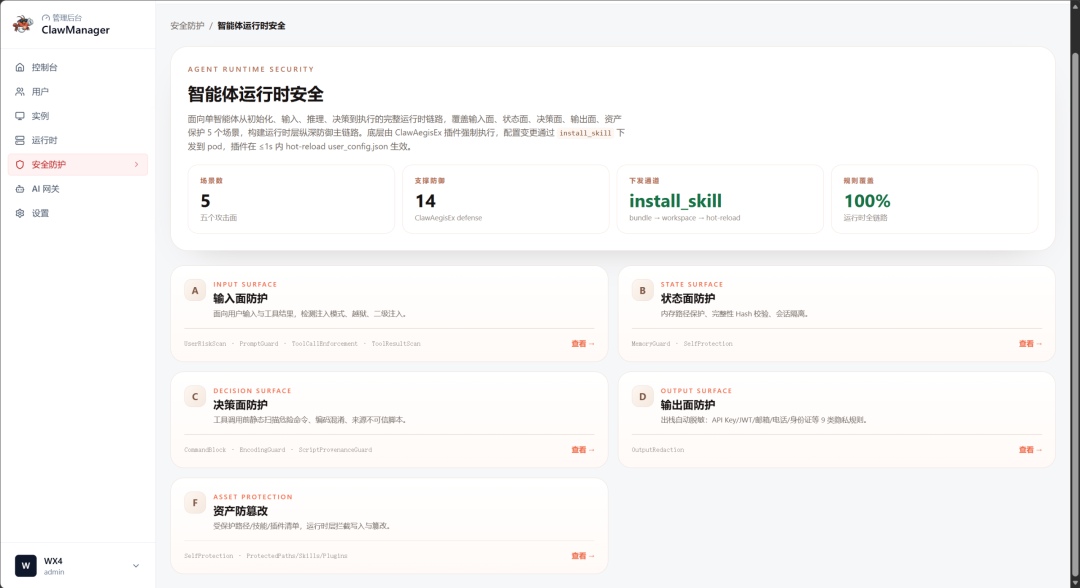
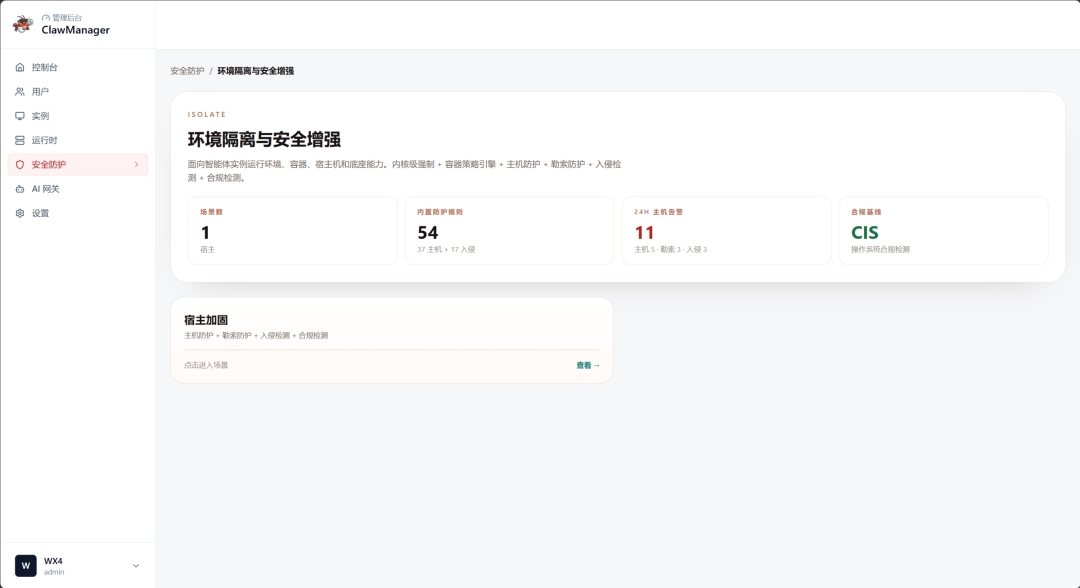
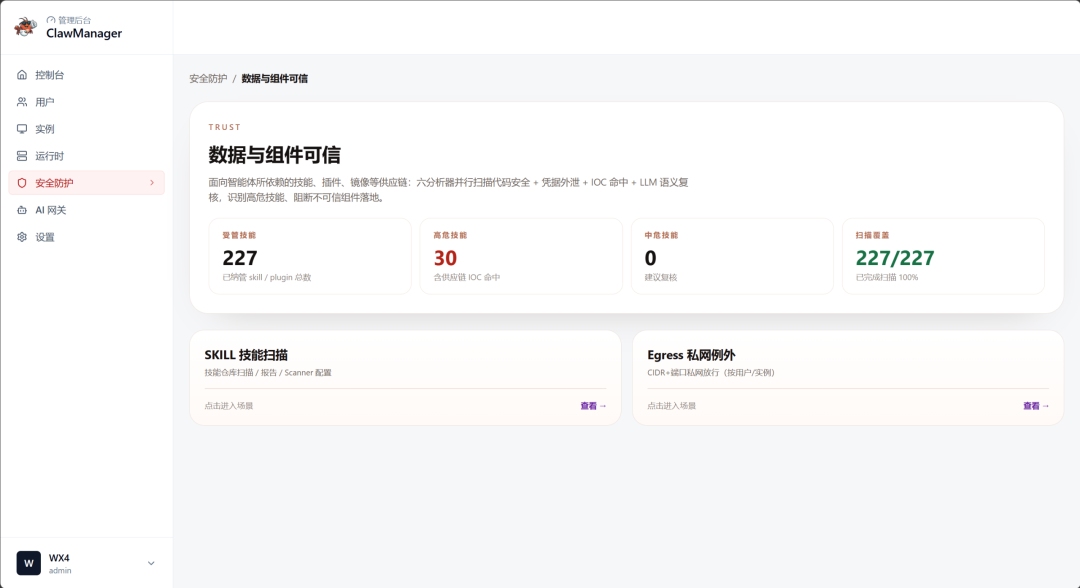
因为现实里根本不会有人把资料整理得整整齐齐等AI来总结。会议里说延期了,Excel可能还没改;群里临时加了需求,正式文档里又没有。根据任务说明与现有资料整理本周项目进展,识别延期事项、风险和待确认问题,生成本周项目周报,并同步更新项目任务表。在这个Case里我把一些职场中真实会遇到的事情也丢给了它,信息很少会整整齐齐放在一个文档里等你总结。最后比较让我意外的不是周报能写出来,这个现在很多Agent都能做,而是它把原来的项目表也顺手改了,而且格式没乱,该高亮的地方也做了高亮。到这里我才比较确定一件事:企业把Agent搬进自己的环境里,不一定意味着员工得重新学一套东西。至少我这两个任务跑下来,跟自己电脑上用WorkBuddy差别很小,原来的工作习惯基本不用重新适应,模型、skills啥的调用起来都一样。前面是我作为员工看到的体验,我又顺手看了一眼管理员后台。这时候才发现,员工这边越没感觉,后台其实管得越细。Agent调用了什么工具、用了哪些Skill、有没有访问到不该访问的数据,都会进入安全管理范围。管理员可以直接看到当前用户数量、实例数量、正在运行的实例,以及整体资源占用情况。用户管理里还能批量导入员工,再给每个人限制可用资源,比如最大实例数、CPU、GPU和存储配额。如果某个Agent实例长时间没人使用,管理员也能直接停止或者删除,把资源释放出来。安全后台比我想象得细。它不只是看文件有没有传出去,而是开始盯Agent运行过程中做了什么。智能体运行时安全。主要盯着Agent正在干什么,包括输入、状态、决策、输出,以及资产防篡改和人工审批。环境隔离与安全增强。这里主要管Agent运行环境本身,比如宿主机防护、容器隔离。因为Skill本身可能带代码、依赖、文件访问和网络访问能力,所以系统会对纳入平台的Skill进行检查,如果发现风险,就能继续找到对应资产以及它被哪些实例调用。以前聊私有化,大家第一反应都是数据别出去。但Agent真开始干活以后,只盯数据其实已经不够了。现在Agent会读文件、调Skill、执行任务,甚至改代码,安全边界自然也得跟着往里走。企业真正需要看到的,不再只是最后有没有生成一个文件,而是这一路上,谁发起的、Agent做了什么、调用了什么、有没有越权、出了问题能不能查回来。这也是我觉得它比较符合现在Agent使用场景的一点:Agent可以更大胆地干活,但企业不能完全蒙着眼让它干。也是到这里,我才算真正看懂这套东西为什么要管到Agent运行过程这一层。03 软件聊完了,再来看看硬件
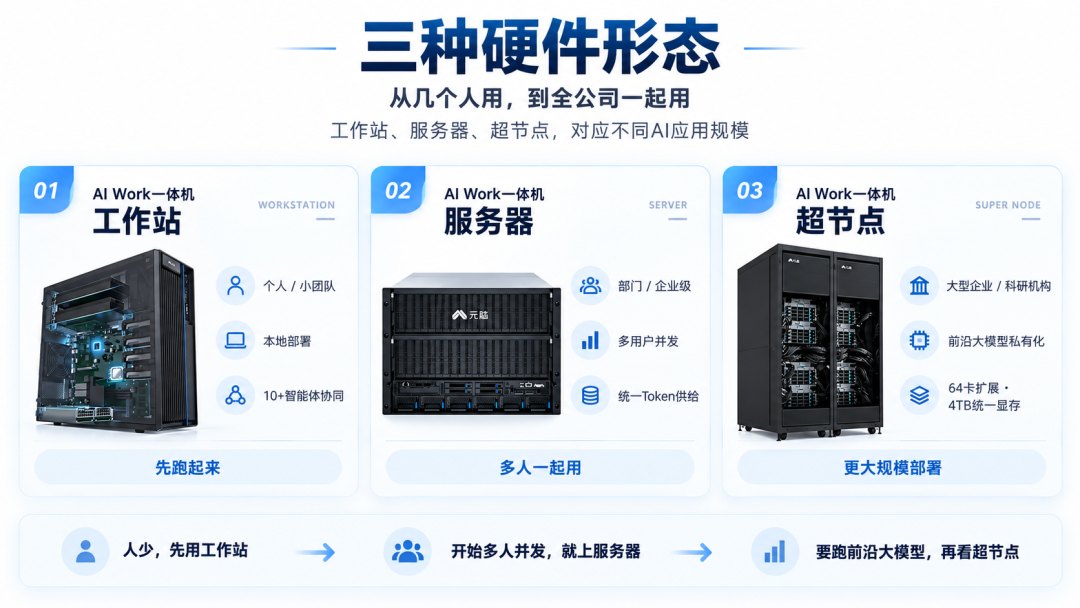
软件这边分成Foundation和Premium两套方案,硬件则给了三种形态:工作站、服务器和超节点。硬件反而比较好选:这里我觉得不用想得太复杂,本质就是跟着使用规模往上加。人少,先用工作站;开始多人并发,就上服务器;如果要把前沿大模型真正放进企业内部跑,再考虑超节点。这一点和前面的Foundation、Premium其实也是同一个思路:至少从产品设计上看,它并不是要求公司第一天就把整套东西全上齐,而是先看你现在到底乱在哪一层。04 写在最后
一圈测下来,我反而觉得元脑AI Work一体机的解决方法真的特别好。我原来用WorkBuddy,现在还是打开WorkBuddy;做报告、做PPT,操作和结果基本没什么区别。项目周报测试里,那堆乱七八糟的资料扔进去,它也确实能正常接着干。以前是我自己找模型、自己配Key、自己装Agent,公司基本只能睁一只眼闭一只眼。现在这些东西可以慢慢被收回到一个后台里:谁用了多少Token,哪个Agent在跑,它调过什么Skill、碰过什么数据,至少都能看到。这也是我测完之后觉得它比较有意思的一点:一个公司内员工用的token、模型、数据终于可以统一管理了。而且企业AI这件事,不能只看用什么模型,什么架构的Agent。如果最后为了安全和管理,把AI搞得比原来难用三倍,那员工大概率还是会偷偷切回自己用的习惯的。反过来,员工不用改太多习惯,公司又能在后台把账、权限和安全慢慢管起来,这套东西才真的有机会铺下去。所以如果你们公司现在还只是几个人自己玩AI,可能确实没必要想这么复杂。人人都在用AI,但没人说得清公司到底用了多少AI,也不知道如何管理。



 第七代服务器


 访问 AIStore